


Тарик Саиди
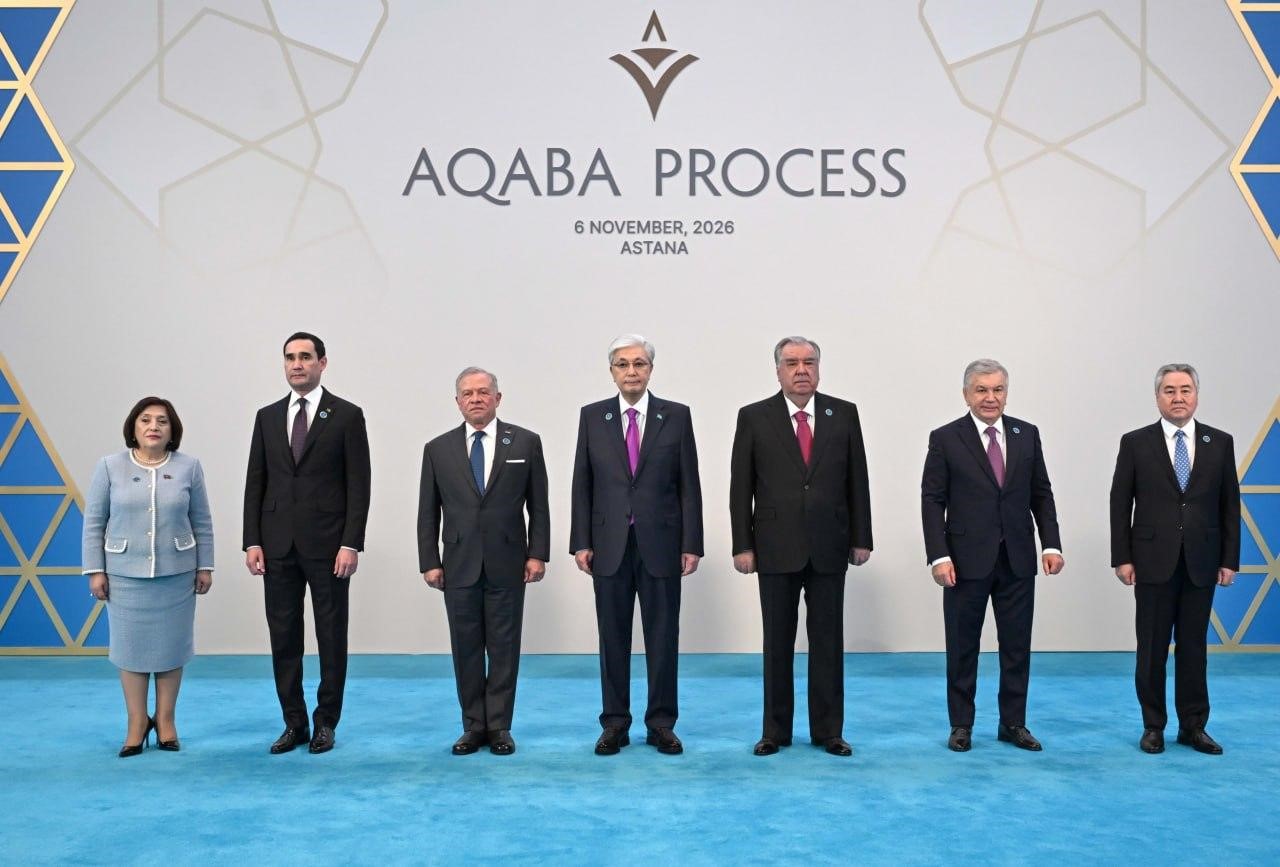
Саммит в рамках Акабского процесса, состоявшийся 6 ноября 2026 года в Астане, объединил лидеров стран Центральной Азии, Иордании и Азербайджана для обсуждения проблемы, которую сегодня уже невозможно отделить от национальной и международной безопасности, — искусственного интеллекта.
ИИ трансформирует экономическое развитие, здравоохранение и государственное управление, но одновременно кардинально меняет способы создания, интерпретации и использования информации в качестве инструмента воздействия. Его влияние распространяется на киберзащиту, борьбу с терроризмом и обеспечение безопасности критически важной инфраструктуры.
Угрозы безопасности меняются по масштабу и характеру
Искусственный интеллект не порождает такие преступления, как мошенничество, пропаганда или шпионаж, а многократно увеличивает скорость, масштаб и доступность их совершения.
Злоумышленники теперь могут значительно эффективнее автоматизировать свои действия, проводить многоязычные кампании по распространению дезинформации и собирать подробные профили потенциальных жертв.
Вместе с тем возможности ИИ остаются неравномерными, его инструменты подвержены ошибкам и по-прежнему зависят от намерений человека.
Как предупреждают Национальное агентство Франции по безопасности информационных систем (ANSSI) и Национальный центр кибербезопасности Великобритании, искусственный интеллект помогает злоумышленникам совершенствовать методы социальной инженерии и киберопераций, но одновременно сам создаёт новые системные уязвимости.
Важно понимать, что появление ИИ не устраняет прежние слабые места. Соблюдение базовых правил кибербезопасности по-прежнему остаётся наиболее надёжным первым рубежом защиты.
Манипулирование информацией и подрыв доверия
Помимо технических кибератак, генеративный ИИ существенно снижает затраты на создание поддельных текстов, аудио- и видеоматериалов, имитирующих выступления реальных политических лидеров или представителей государственных институтов. Даже примитивный синтетический контент способен спровоцировать панику, если его распространение совпадает с периодом общественной тревоги.
Такие организации, как ОЭСР, относят манипулирование информацией к числу ключевых рисков. Однако не каждая кампания с использованием синтетического контента меняет политические процессы или их результаты. Предположения необходимо отделять от подтверждённых фактов.
Главная проблема заключается в подрыве доверия. ИИ сводит процесс оценки информации к одному синтезированному ответу и тут становится сложнее определить, что именно перед нами: проверенный факт, интерпретация или откровенная ошибка.
Расширение стратегического пространства безопасности
Сегодня безопасность — это уже не только защита физических границ или серверных сетей. Информационная среда также стала стратегическим пространством. Один сфабрикованный информационный материал или ложное сообщение об экстренной ситуации могут дестабилизировать общественный порядок.
Однако защита общества не должна превращаться в цензуру законных форм выражения несогласия или в восприятие любой критики официальной позиции как враждебных действий.
Цель должна заключаться в защите условий для принятия осознанных решений, обеспечении прозрачности, доступности информации об источниках и права граждан ставить под сомнение действия властей.
Будущие тенденции: ИИ-агенты, персонализация и взаимосвязанность систем
По мере развития возможностей искусственного интеллекта будут меняться и характер рисков, в частности:
Киберугрозы и операции автономных ИИ-агентов. Автономные ИИ-агенты, получающие прямой доступ к электронной почте, базам данных или промышленному программному обеспечению, могут превратить незначительные ошибки в коде в серьёзные сбои в работе систем, если их использование не сопровождается строгим контролем со стороны человека.
Синтетические личности и персонализированное воздействие. Адресные кампании по манипулированию общественным мнением будут использовать пользовательские данные для распространения специально адаптированных информационных нарративов среди отдельных сообществ. Это создаёт угрозу как личной конфиденциальности, так и общественной стабильности.
Цепная реакция сбоев во взаимосвязанных системах. По мере того как критически важная инфраструктура всё больше зависит от общих моделей ИИ, одна программная ошибка или поступление искажённых данных могут вызвать цепную реакцию сбоев в нескольких жизненно важных системах и службах.
Новые и уже доказанные риски. Международные оценки, включая Международный доклад по безопасности искусственного интеллекта — 2026, обращают внимание на долгосрочные биологические и химические угрозы. Однако политические решения должны основываться прежде всего на реально продемонстрированных возможностях технологий, а не на предположениях, не имеющих достаточных оснований.
Практическая шестиступенчатая система управления рисками
Чтобы предотвращать потенциальный ущерб, не сдерживая при этом технологические инновации, государственным и общественным институтам следует внедрять непрерывную систему управления рисками:
- Выявление. Провести аудит используемых систем: какие данные они обрабатывают, кто ими управляет и какие действия они способны выполнять.
- Оценка. Определить реалистичную вероятность возникновения угроз и возможные последствия.
- Защита. Внедрять механизмы киберзащиты на всех этапах жизненного цикла систем, ограничивать доступ и предусматривать обязательное участие человека в принятии решений с серьёзными последствиями. При этом следует использовать такие подходы, как ISO/IEC 27090:2026 и NIST AI RMF.
- Проверка. Оценивать достоверность результатов работы ИИ, отслеживать происхождение информации и открыто обозначать выявленные неопределённости.
- Реагирование. Разработать чёткие протоколы сообщения об инцидентах, временного отключения систем и исправления ошибок.
- Пересмотр. Постоянно переоценивать риски и эффективность защитных мер с учётом изменений условий эксплуатации систем.
Информационная грамотность, доверие к институтам и международное сотрудничество
Одних технических средств защиты недостаточно. Обществу необходима многоуровневая устойчивость, которая предполагает совместные усилия разных участников:
Граждане и образование. Формирование навыков информационной грамотности — проверка первоисточников, критическое отношение к эмоциональным манипуляциям и уточнение дат публикаций — становится важнейшим элементом защиты.
Средства массовой информации. Редакции должны отдавать приоритет тщательной проверке информации, а не скорости её публикации, открыто сообщая об использовании ИИ или синтетических материалов.
Государственные органы. Государственные институты должны подавать пример, обеспечивая работу проверенных официальных каналов коммуникации и оперативно исправляя ошибки для сохранения общественного доверия.
Региональное и международное сотрудничество. Поскольку киберугрозы и кампании с использованием синтетического контента легко пересекают государственные границы, подходы к противодействию им должны быть согласованы. Региональное взаимодействие в рамках таких платформ, как Акабский процесс, имеет важное значение для обмена информацией об угрозах, наращивания технического потенциала и согласования стандартов безопасности без ущемления основных прав и свобод человека.
Главный вывод встречи в Астане заключается в том, что современная безопасность в конечном счёте направлена на защиту способности человека самостоятельно оценивать информацию и принимать осознанные решения.
Сочетая надёжные технологические системы, прозрачную работу государственных институтов, международное сотрудничество и критически мыслящее, внимательное к информации общество, можно использовать огромный потенциал искусственного интеллекта для развития, одновременно сохраняя свободу и правду — именно те ценности, которые и призвана защищать безопасность.
Настоящая цель — не создать мир, в котором людям говорят, во что они должны верить. Она заключается в создании мира, в котором у каждого есть средства самостоятельно определить, что заслуживает доверия. ///nCa, 7 ноября 2026 г. (фото – официальный сайт Президента Казахстана)